
Segurança e infraestrutura
Segurança e infraestrutura
Uma defesa em profundidade, validada por auditorias do Estado francês.
A HelloSpot aplica uma estratégia de defesa em profundidade, validada por auditorias do Estado francês (ANTS) e alinhada com as recomendações da ANSSI (a agência francesa de cibersegurança), para assegurar a continuidade das suas operações críticas.
Autenticação de dois fatores
A autenticação de dois fatores, em cada acesso
A autenticação de dois fatores (2FA) reforça a segurança dos acessos aos sistemas da HelloSpot.
- Interfaces de administração interna
A 2FA é obrigatória em todos os acessos às interfaces de administração interna, combinada com uma ligação por VPN.
- Ligações dos funcionários
A 2FA está disponível para todos os funcionários e pode ser tornada obrigatória pelo administrador da plataforma. Três métodos à escolha: aplicação de autenticação (TOTP), SMS e e-mail.
Rastreabilidade
Registo de atividade e rastreabilidade
A HelloSpot aplica um registo centralizado das ligações e das tentativas de ligação falhadas, para uma supervisão contínua e uma deteção rápida de anomalias.
Este registo não está sujeito a rotação periódica: os registos permanecem disponíveis para necessidades de auditoria e investigação.
As certificações do centro de dados DC2 (Scaleway, Vitry-sur-Seine) que aloja a aplicação:
- ISO 27001:2022 (segurança da informação)
- ISO 50001:2018 (gestão de energia)
- HDS (alojamento de dados de saúde)
- APSAD (proteção contra incêndios)
- SecNumCloud (em curso)
Incidentes
Gestão de violações de dados e de incidentes de segurança
No âmbito da diretiva NIS2, a HelloSpot recolhe antecipadamente os contactos dos encarregados da proteção de dados (DPO) e dos responsáveis de segurança dos sistemas de informação (RSSI) das autarquias suas clientes, para as informar com a maior brevidade possível em caso de incidente de segurança ou de intrusão.
- 1. Deteção e comunicação
Supervisão contínua (monitorização das infraestruturas, sondas de segurança, análise dos registos) e canal de comunicação próprio.
- 2. Investigação e qualificação
O incidente é analisado sem demora pelas equipas internas de segurança, com uma empresa de resposta a incidentes certificada pela ANSSI, para determinar a sua origem, o impacto e os dados afetados.
- 3. Informação e notificações
Os clientes afetados são informados com a maior brevidade possível quando o incidente pode afetar os seus dados ou a disponibilidade dos serviços. As obrigações regulamentares de notificação são cumpridas.
- 4. Correção, acompanhamento e rastreabilidade
Ações corretivas e preventivas para conter o incidente e evitar que se repita, com um prestador certificado pela ANSSI se for necessário (correção, análise forense, lições aprendidas). Cada incidente fica registado num registo interno.
Rede
Segurança perimétrica e de rede
Uma proteção ativa contra ciberataques e intrusões.
- Firewall
Filtragem rigorosa, bloqueio de IP maliciosos e lista branca.
- Anti-DDoS
Proteção através do CrowdSec e segurança nativa do Laravel (limitação de débito).
- Cifragem SSL/TLS
Todos os fluxos são protegidos em HTTPS, com cifragem PKCS #1 SHA-256.
Vulnerabilidades
Reforço e gestão de vulnerabilidades
Uma manutenção proativa da segurança dos sistemas.
- Vigilância CERT-FR
Aplicação imediata das correções de segurança críticas (sistema, kernel).
- Antivírus no servidor
Proteção contínua através do ClamAV.
- Auditorias de segurança
Testes de intrusão realizados pela ANTS (Ministério do Interior francês) e análises de vulnerabilidades recorrentes.
Controlo de acessos
Autenticação e controlo de acessos: o mínimo privilégio
- Autenticação de dois fatores
Obrigatória para a administração, através de TOTP ou chaves de segurança.
- Palavras-passe robustas
Cifragem irreversível na base de dados.
- Acessos seguros
Ligações SSH por chaves privadas e VPN obrigatória para a administração.
Continuidade
Plano de recuperação de atividade e cópias de segurança
A resiliência e a disponibilidade do serviço, com um SLA de 99,9 %.
- Cópias de segurança externalizadas
Replicação num local remoto, a 20 km.
- Estratégia de cópias de segurança
Cópias de segurança completas semanais e diferenciais diárias.
- RTO inferior a 12 h
Recuperação rápida graças a servidores secundários sincronizados.
E ainda
O essencial da segurança
-
Segurança auditada pelo Estado francês
Solução comprovada por um teste de intrusão da ANTS (Ministério do Interior francês). Auditorias de vulnerabilidades recorrentes.
-
Continuidade e plano de recuperação
Plano de recuperação de atividade com redundância geográfica (20 km) e compromisso de recuperação (RTO) inferior a 12 h.
-
Defesa ativa e anti-DDoS
Filtragem através do CrowdSec e WAF aplicacional. Bloqueio proativo de IP maliciosos e de ataques de força bruta.
-
Acesso «Zero Trust»
Autenticação multifator (2FA) e VPN obrigatórias para a administração. Cifragem forte de todos os fluxos.
A HelloSpot em números
-
99,9 %
de disponibilidade
Compromisso de disponibilidade do serviço (SLA).
-
12 h
RTO máximo
Prazo de recuperação garantido, graças a servidores secundários sincronizados.
-
20 km
de georredundância
Distância entre o local principal e o local de replicação das cópias de segurança.
-
10
anos de experiência
Desde 2016, a HelloSpot afirmou-se como um parceiro incontornável dos serviços públicos.
Opinião de cliente
Um impacto real na sua organização no dia a dia
Retome gratuitamente o controlo dos pedidos que circulam entre os seus munícipes e os seus serviços
-

Câmara Municipal de Allaire
Escolhemos o software HelloSpot para reduzir o número de chamadas telefónicas. O software facilita a vida dos munícipes e diminui muito o número de chamadas. Estamos muito satisfeitos, tanto com o software como com a rapidez de resposta da equipa.
-

Câmara Municipal de Bouillargues
Com o forte aumento dos pedidos de documentos de identificação, a folha de Excel deixou de ser suficiente para gerir as marcações. O software HelloSpot dá-nos uma melhor visibilidade sobre a organização e uma poupança de tempo considerável.
-

Câmara Municipal de Craponne
Poupamos tempo com as marcações online e com o envio da lista de documentos a apresentar. O lembrete da marcação por e-mail na véspera faz com que tenhamos muito poucas faltas.
-
Câmara Municipal de Thann
Estamos mesmo satisfeitos com o software HelloSpot e não vamos voltar atrás.
Página atualizada a 5 de fevereiro de 2026.
Notícias & blog
Descubra as nossas últimas inovações
-
17 de novembro de 2026
Marcações duplicadas: de onde vêm e como acabar com elas
-
13 de novembro de 2026
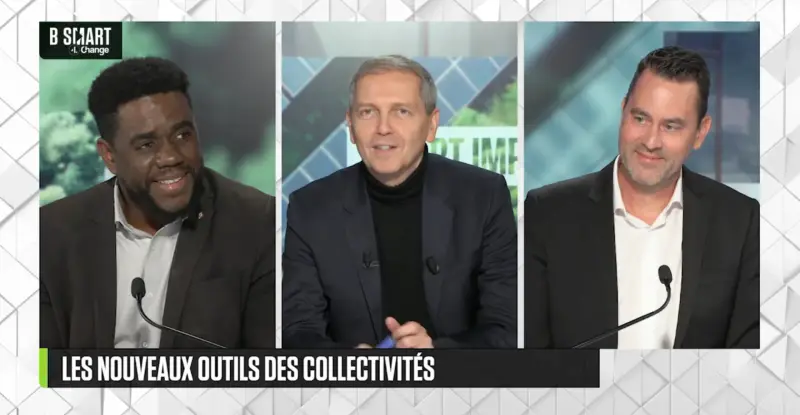
B SMART: o presidente da câmara de Le Port-Marly e a HelloSpot falam da IA ao serviço dos pedidos dos habitantes
-
10 de novembro de 2026
Balcão único digital: o que centraliza e o que não centraliza
-
9 de novembro de 2026
Onda de calor: cumprir o decreto de julho de 2026 com a HelloSpot
-
3 de novembro de 2026
Formulário em papel ou formulário online: o que o balcão de atendimento ganha com isso
-
3 de novembro de 2026
Informatique News: a HelloSpot quer libertar as câmaras municipais dos seus programas graças à IA
CONTACTO
A segurança dos seus dados, validada por auditorias do Estado francês.
Defesa em profundidade, alojamento em França, plano de recuperação de atividade: falemos das exigências da sua autarquia.
Ao clicar no botão, aceita a nossa política de privacidade.