Sécurité et infrastructure
Sécurité et infrastructure
Une défense en profondeur, validée par des audits d’État.
HelloSpot déploie une stratégie de défense en profondeur, validée par des audits d’État (ANTS) et alignée sur les recommandations de l’ANSSI, pour assurer la continuité de vos opérations critiques.
Double authentification
L’authentification à deux facteurs, à chaque accès
L’authentification à deux facteurs (2FA) renforce la sécurité des accès aux systèmes HelloSpot.
- Interfaces d’administration interne
La 2FA est obligatoire pour tous les accès aux interfaces d’administration interne, couplée à une connexion par VPN.
- Connexions des agents
La 2FA est disponible pour tous les agents et peut être rendue obligatoire par l’administrateur de la plateforme. Trois méthodes au choix : application d’authentification (TOTP), SMS et e-mail.
Traçabilité
Journalisation et traçabilité
HelloSpot met en œuvre une journalisation centralisée des connexions et des tentatives de connexion échouées, pour une supervision continue et une détection rapide des anomalies.
Cette journalisation n’est pas soumise à une rotation périodique : les traces restent disponibles pour les besoins d’audit et d’investigation.
Les certifications du datacenter DC2 (Scaleway, Vitry-sur-Seine) qui héberge l’application :
- ISO 27001:2022 (sécurité de l’information)
- ISO 50001:2018 (management de l’énergie)
- HDS (hébergeur de données de santé)
- APSAD (protection incendie)
- SecNumCloud (en cours)
Incidents
Gestion des violations de données et des incidents de sécurité
Dans le cadre de la directive NIS2, HelloSpot collecte en amont les coordonnées des délégués à la protection des données (DPO) et des RSSI de ses collectivités clientes, afin de les informer dans les plus brefs délais en cas d’incident de sécurité ou d’intrusion.
- 1. Détection et signalement
Supervision continue (monitoring des infrastructures, sondes de sécurité, analyse des journaux) et canal de signalement dédié.
- 2. Investigation et qualification
L’incident est analysé sans délai par les équipes sécurité internes, avec une société de réponse à incident labellisée par l’ANSSI, pour en déterminer l’origine, l’impact et les données concernées.
- 3. Information et notifications
Les clients concernés sont informés dans les meilleurs délais lorsque l’incident peut affecter leurs données ou la disponibilité des services. Les obligations réglementaires de notification sont respectées.
- 4. Remédiation, suivi et traçabilité
Actions correctives et préventives pour contenir l’incident et prévenir sa récurrence, avec un prestataire labellisé ANSSI si besoin (remédiation, forensic, retour d’expérience). Chaque incident est tracé dans un registre interne.
Réseau
Sécurité périmétrique et réseau
Une protection active contre les cyberattaques et les intrusions.
- Pare-feu
Filtrage strict, blocage des IP malveillantes et liste blanche.
- Anti-DDoS
Protection via CrowdSec et sécurisation native de Laravel (limitation de débit).
- Chiffrement SSL/TLS
Tous les flux sont sécurisés en HTTPS, avec un chiffrement PKCS #1 SHA-256.
Vulnérabilités
Durcissement et gestion des vulnérabilités
Une maintenance proactive de la sécurité des systèmes.
- Veille CERT-FR
Application immédiate des correctifs de sécurité critiques (système, noyau).
- Antivirus serveur
Protection continue via ClamAV.
- Audits de sécurité
Tests d’intrusion réalisés par l’ANTS (ministère de l’Intérieur) et scans de vulnérabilité récurrents.
Contrôle d’accès
Authentification et contrôle d’accès : le moindre privilège
- Double authentification
Obligatoire pour l’administration, via TOTP ou clés de sécurité.
- Mots de passe robustes
Chiffrement irréversible en base de données.
- Accès sécurisés
Connexions SSH par clés privées et VPN obligatoire pour l’administration.
Continuité
Plan de reprise d’activité et sauvegardes
La résilience et la disponibilité du service, avec un SLA de 99,9 %.
- Sauvegardes externalisées
Réplication sur un site distant, à 20 km.
- Stratégie de sauvegarde
Sauvegardes complètes hebdomadaires et différentielles quotidiennes.
- RTO inférieur à 12 h
Rétablissement rapide grâce à des serveurs secondaires synchronisés.
Et aussi
L’essentiel de la sécurité
-
Sécurité auditée par l’État
Solution éprouvée par un test d’intrusion de l’ANTS (ministère de l’Intérieur). Audits de vulnérabilité récurrents.
-
Continuité et PRA
Plan de reprise d’activité avec redondance géographique (20 km) et engagement de rétablissement (RTO) inférieur à 12 h.
-
Défense active et anti-DDoS
Filtrage via CrowdSec et WAF applicatif. Blocage proactif des IP malveillantes et des attaques par force brute.
-
Accès « Zero Trust »
Authentification multifacteur (2FA) et VPN obligatoires pour l’administration. Chiffrement fort de tous les flux.
HelloSpot en chiffres
-
99,9 %
de disponibilité
Engagement de disponibilité du service (SLA).
-
12 h
RTO maximal
Délai de rétablissement garanti, grâce à des serveurs secondaires synchronisés.
-
20 km
de géo-redondance
Distance entre le site principal et le site de réplication des sauvegardes.
-
10
ans d’expérience
Depuis 2016, HelloSpot s’est imposé comme un acteur incontournable dans la collaboration avec les acteurs du service public.
Avis client
Un réel impact sur votre organisation au quotidien
Reprenez gratuitement la main sur les sollicitations entre vos administrés et vos services
-

Mairie d’Allaire
Nous avons choisi le logiciel HelloSpot pour diminuer le nombre d’appels téléphoniques. Le logiciel facilite la vie des usagers et baisse fortement le nombre d’appels. Nous sommes très satisfaits tant du logiciel que de la réactivité de l’équipe.
-

Mairie de Bouillargues
Avec la forte hausse des demandes de titres d’identité, le tableau Excel n’était plus suffisant pour les prises de rendez-vous. Le logiciel HelloSpot nous permet une meilleure visibilité sur l’organisation et un gain de temps considérable.
-

Mairie de Craponne
C’est un gain de temps avec la prise de rendez-vous en ligne et la transmission des documents à fournir. Le rappel de RDV par email la veille permet d’avoir très peu de RDV non honorés.
-
Mairie de Thann
On est vraiment satisfait du logiciel HelloSpot et nous ne reviendrons pas en arrière.
Page mise à jour le 5 février 2026.
Actualités & blog
Découvrez nos dernières innovations
-
14 septembre 2026
Tribune dans Décideur Public : l’IA est déjà entrée dans les mairies par la fenêtre
-
3 juillet 2026
Canicule : comment moderniser le registre des personnes vulnérables de votre commune
-
29 juin 2026
Archimag : HelloSpot facilite la relation entre collectivités et citoyens grâce à l’IA
-
24 avril 2026
France 3 Bretagne : une IA pour mieux gérer les demandes des citoyens en mairie
-
15 mars 2026
Podcast AI Experience : l’IA en mairie, gagner du temps sans perdre le contrôle
-
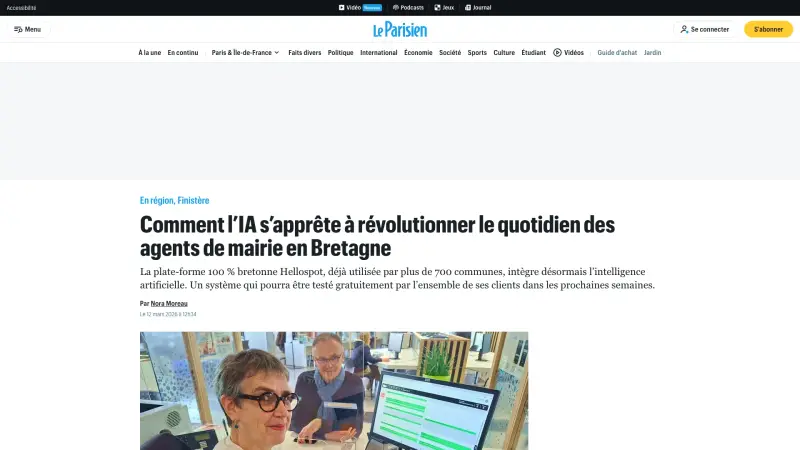
12 mars 2026
Le Parisien : comment l’IA change le quotidien des agents de mairie en Bretagne
CONTACT
La sécurité de vos données, validée par des audits d’État.
Défense en profondeur, hébergement en France, plan de reprise d’activité : échangeons sur les exigences de votre collectivité.
En cliquant sur le bouton, vous acceptez notre politique de confidentialité.